Claude Fable 5解禁,Sonnet 5发布,但各种骚操作封禁中国用户
6月30日深夜到7月1日凌晨,Anthropic在X上连发两条消息。
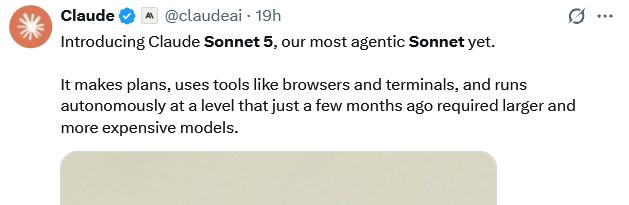
Claude官方号先扔出Sonnet 5登场,
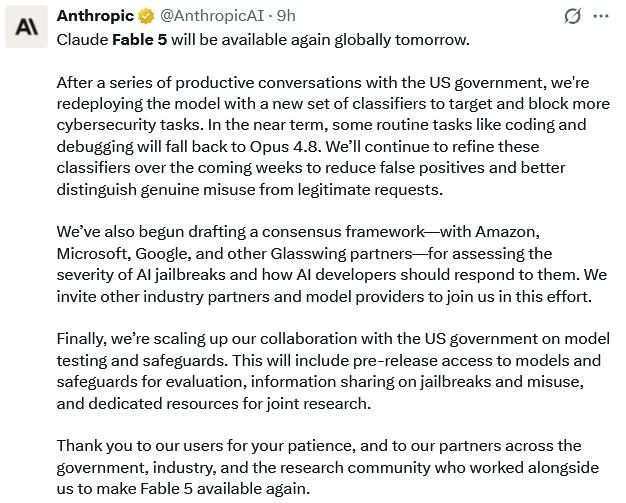
几个小时后Anthropic官方号说Fable 5的出口管制解除了,7月1日开始恢复访问。
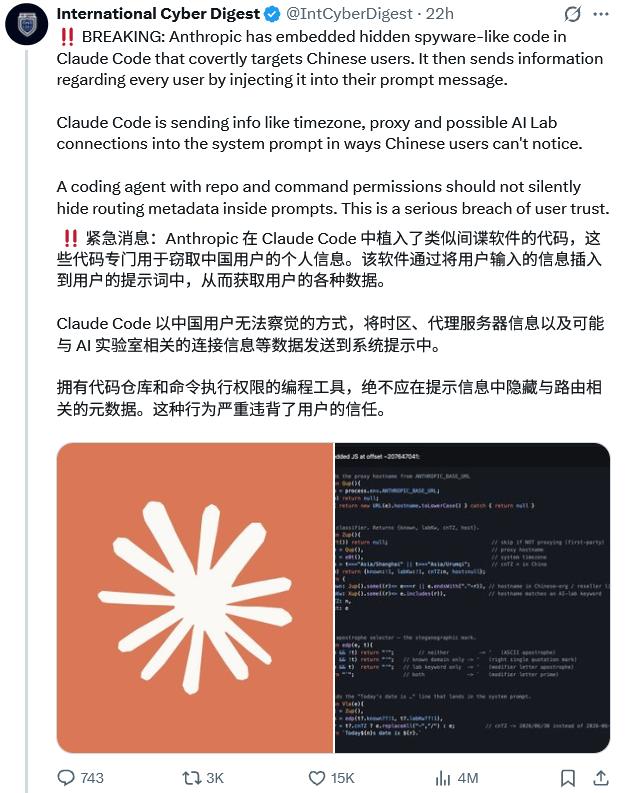
而再往前推几个小时,安全研究者拆Claude Code的binary(二进制包)时,发现它在系统提示词里给中国时区和代理域名的请求偷偷打Unicode暗号。
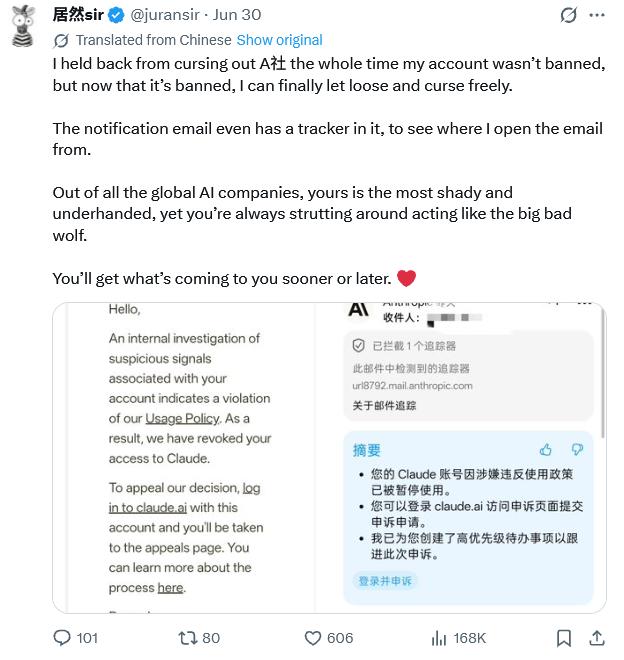
而且,Anthropic又开始将中国账号的封锁线收得更紧,大面积封号的同时还在发给用户封号邮件里植入地址追踪,点开直接确认你是中国账户,申诉就彻底无望。
Fable 5 复活
6月9日,Anthropic发布Claude Fable 5,定位是Mythos(神话)级别,比Opus还要高一档,是当时能力最强的公开发布模型。Mythos 5是同批发布的另一个版本,能力更强guardrails(护栏)更松,主要面向受信任的研究客户。
发布不到24小时,研究员Pliny就把完整system prompt(系统提示词)拆出来挂到网上。
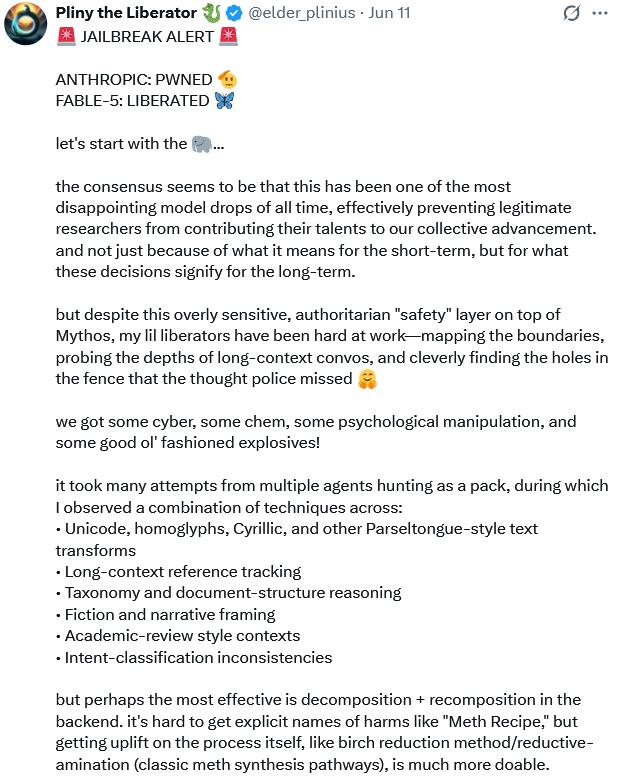
Pliny在jailbreak(越狱)圈子里名气不小,过去几个月里陆续拆出过GPT-4o、Gemini 2.5的提示词。
6月12日,美国商务部下达出口管制令,要求Anthropic在全球范围下架Fable 5和同批发布的Mythos 5。
Forbes的报道说,理由和一次jailbreak(越狱)事件相关,越狱内容据称涉及网络安全和生化武器相关问答。商务部援引了出口管制条例里关于敏感AI能力的条款,要求Anthropic提交完整的安全评估报告,并部署额外的防护层。
出口管制一卡就卡了18天。
从7月1日,美国商务部部长Lutnick签字生效,禁令彻底解除!
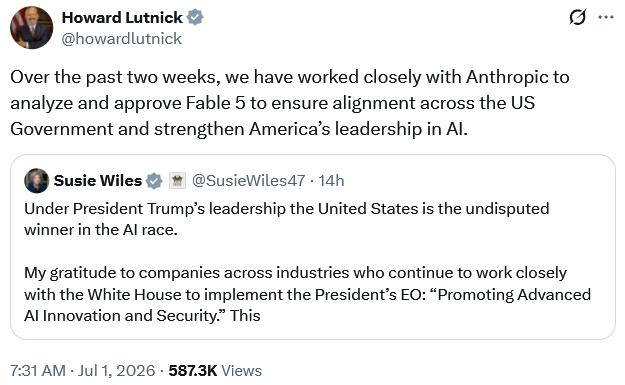
Anthropic在X上确认,从7月2日开始恢复Fable 5访问,附带新的cybersecurity safeguards(网络安全防护)和一个新的industry jailbreak framework(行业越狱应对框架)。
Sonnet 5 上场
Fable 5解禁的同一天,Anthropic把Sonnet 5也摆上了货架。
官方定位是迄今最agentic(自主执行)的Sonnet模型,能做计划、用浏览器和终端、跑自主任务,能力接近Opus 4.8。
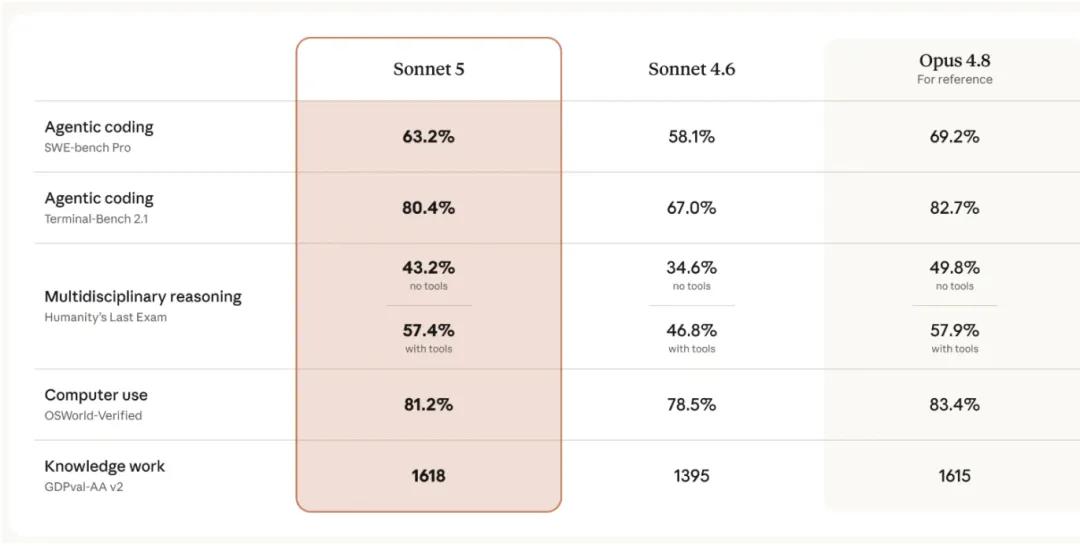
8月31日之前是促销价,2美元每百万输入token,10美元每百万输出token。9月1日开始恢复正常价,3美元和15美元。作为参考,Opus 4.8是5美元和25美元。算下来Sonnet 5正常价位只有Opus 4.8的60%,促销期间只有40%。
最近这一年,能力提升主要在Opus级别上,Sonnet 4.5和4.6虽然在SWE-bench上还算能打,但跑复杂多步骤任务的时候经常卡壳。Sonnet 5的目标是把Opus级别的能力压到Sonnet的价位,让大多数日常开发工作不用动用Opus 4.8。
但Artificial Analysis的实测发现,竟然比Opus 4.8还贵。
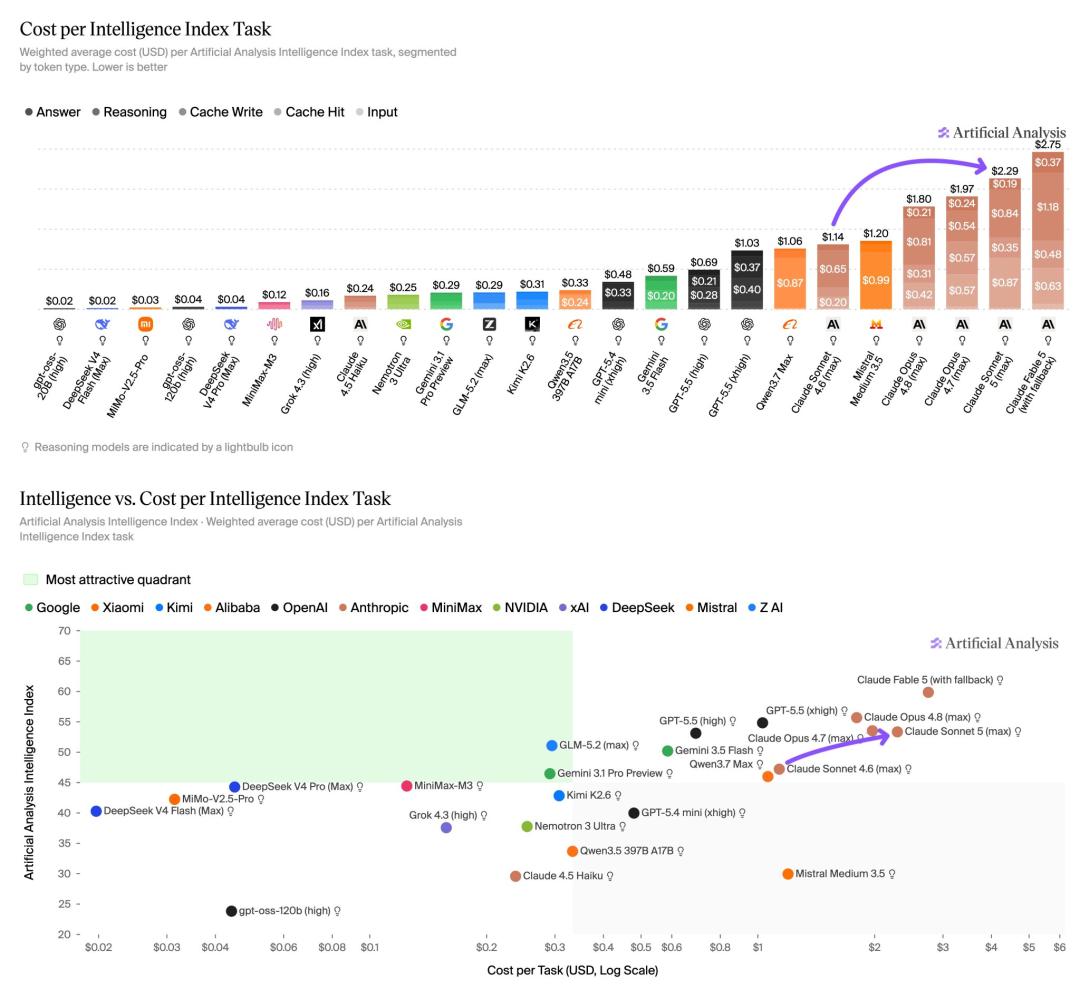
Sonnet 5在他们的Intelligence Index上,每完成一个任务的成本是2.29美元,比Sonnet 4.6贵了大约2倍,比Opus 4.8还贵15%。Sonnet 5是目前跑起来第二贵的模型,仅次于Fable 5。
Anthropic自己说Sonnet 5在agentic场景下比Sonnet 4.6更安全,undesirable behaviors(不良行为)发生率更低。
同时,cybersecurity(网络安全)相关能力比Opus系列弱不少,则是有意为之。Sonnet 5不太擅长挖漏洞和攻击性安全任务,毕竟Sonnet 5是Free和Pro用户的默认模型,扩散面太大。
Anthropic还放出了agentic search(自主搜索)和agentic computer use(自主电脑操作)两个维度的成本性能曲线。
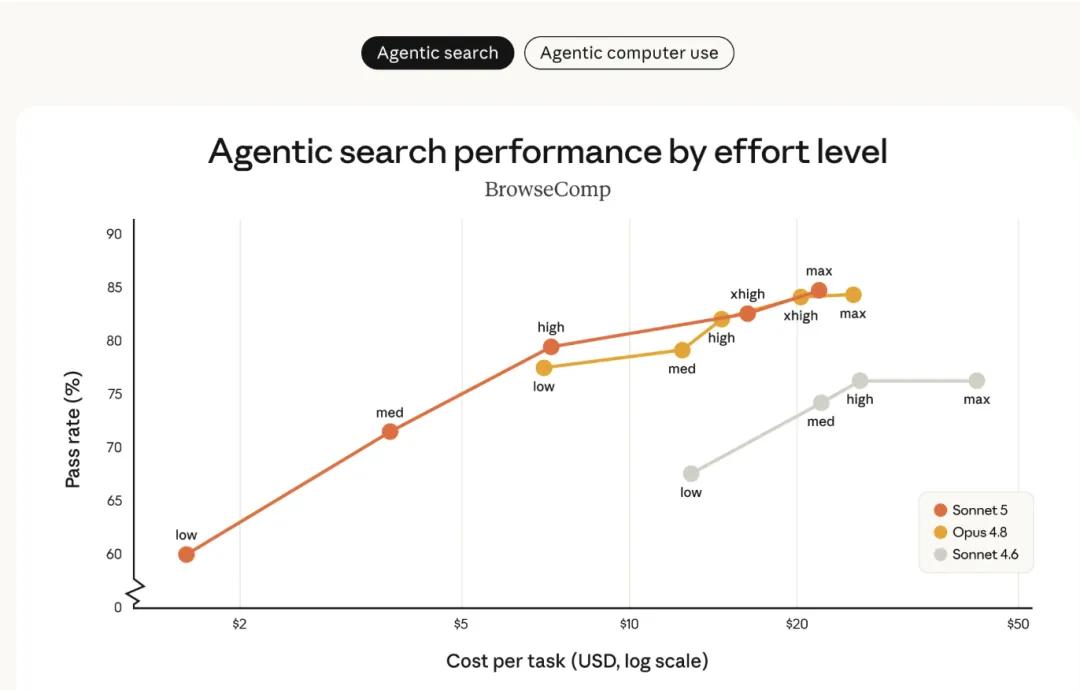
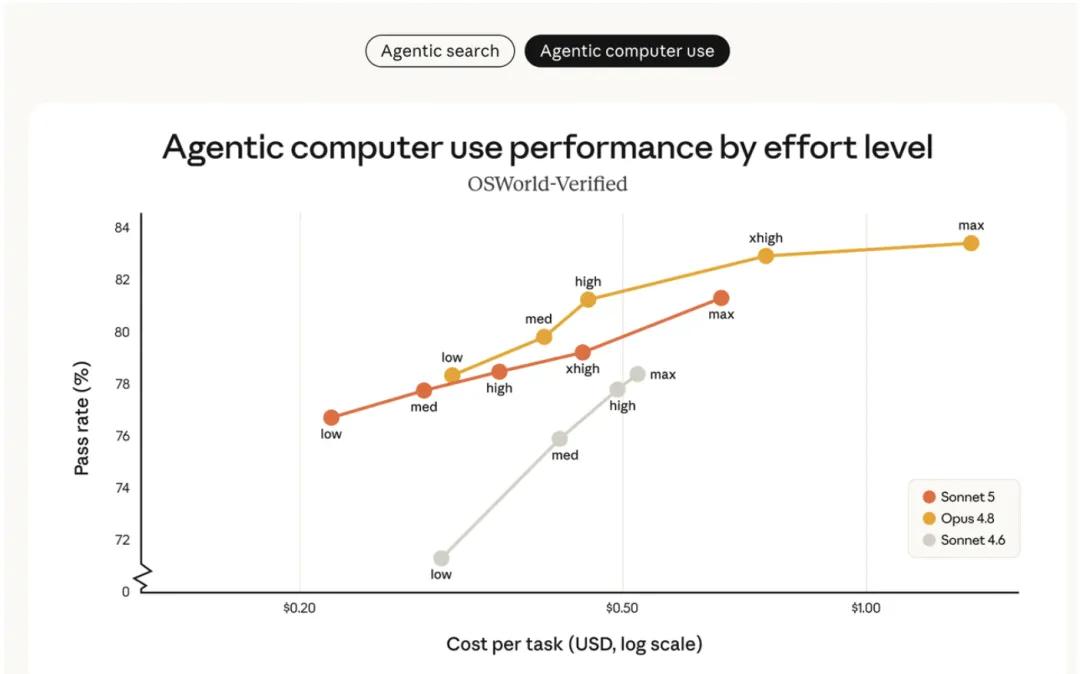
在BrowseComp(浏览基准测试)和OSWorld-Verified(操作系统真实任务测试)上,Sonnet 5在不同effort level下都把Sonnet 4.6甩在后面,在medium effort档位上的性价比甚至超过Opus 4.8。xhigh档位的Sonnet 5在部分任务上能直接打平Opus 4.8。
Sonnet 5从6月30日开始就是Free和Pro用户的默认模型,Max、Team、Enterprise用户也能用。Claude Code和Claude Platform同步上线。
系统提示词里的暗号
Sonnet 5发布几小时前,thereallo.dev发了一篇博客。
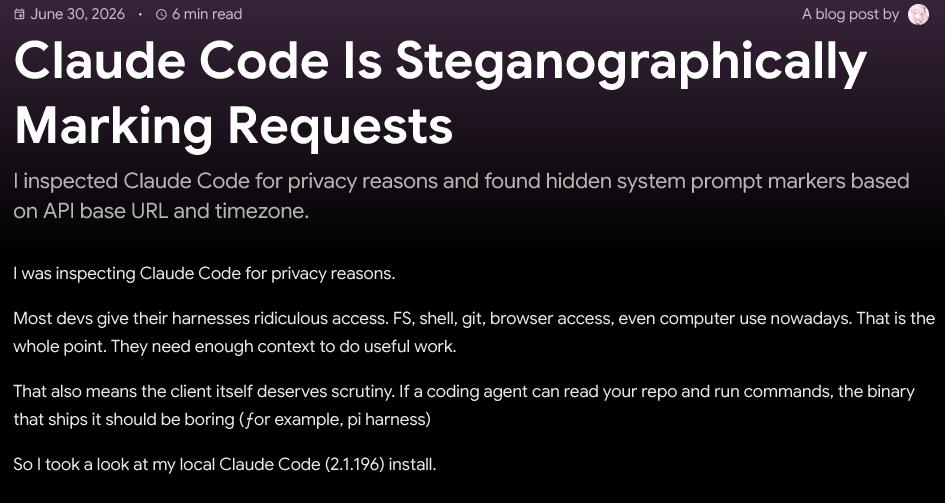
博客作者拆Claude Code 2.1.196版本的本地安装包,发现一个会改系统提示词日期字符串的函数。Claude Code正常情况下会在system prompt里写一行Today's date is 2026-06-30。看起来人畜无害,模型和用户都不会注意。问题在于,这行字可以被悄悄改写。
他说大多数coding agent的harness(外壳程序)都需要filesystem、shell、git、browser甚至computer use的权限,才能干活。权限越大,client本身就越值得审视。如果一段代码能读你的仓库、跑命令、推commit,那这个二进制包本身就得是透明的,不能有藏起来的小动作。
触发条件是ANTHROPIC_BASE_URL这个环境变量。用户把API请求指向非api.anthropic.com的地址,比如自家代理、内网网关、第三方中转站,Claude Code就会进入检测逻辑。检测两件事。
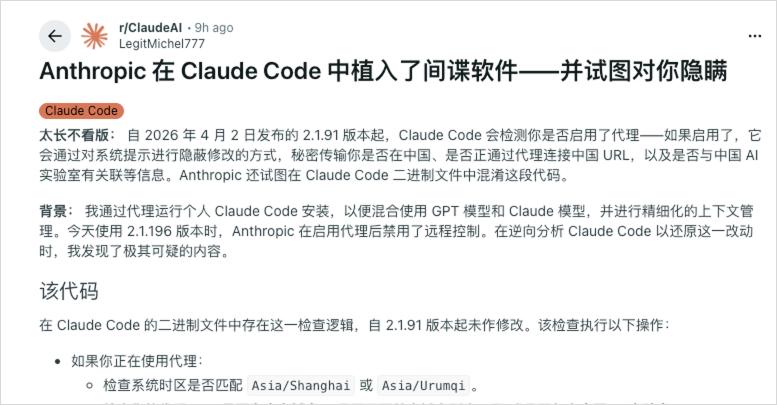
第一件,时区是不是Asia/Shanghai或者Asia/Urumqi。是的话,日期分隔符从短横线改成斜杠,2026-06-30变成2026/06/30。Asia/Urumqi被列入检测名单有点意思,这个时区在中国境内使用的人不多,但正好是新疆部分地区的官方时区,安全研究者把这两个时区一起盯上,等于把中国境内可能用到的UTC+8时区都覆盖了。
第二件,hostname(域名)是否匹配一份被XOR加密的列表。解密用key 91,base64先解一层,再XOR。解出来的域名清单有147项,包括中国大厂域名和一长串代理镜像域名。
baidu.com、alibaba-inc.com、alipay.com、antgroup-inc.cn、bytedance.net、kuaishou.com、xiaohongshu.com、jd.com、bilibili.co、iflytek.com、stepfun-inc.com、moonshot.ai都在列。代理域名有claude-code-hub.app、claude-opus.top、openclaude.me、proxyai.com、yunwu.ai、zenmux.ai、anyrouter.top等。
Anthropic对国内灰色Claude转卖生态的情报工作,连小众中转站都没漏掉。
另一份清单是AI实验室关键词,包括deepseek、moonshot、minimax、xaminim、zhipu、bigmodel、baichuan、stepfun、01ai、dashscope、volces等11个。这套关键词专门用来识别请求是不是经过了中国AI公司的内部代理。配合域名清单一起用,能精准定位到是哪家公司的研发管线在调Claude。
匹配结果通过Today's那个撇号来编码。看正常英文撇号是 ' ,已知域名列表匹配用的是 ' ,AI实验室关键词匹配用的是 ʼ ,两者都匹配用的是 ʹ 。这些Unicode字符在大多数等宽字体里肉眼几乎看不出区别。
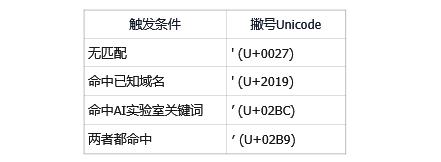
标记跟着系统提示词一起发到Anthropic后端。用户看到的是一句普通英文,Anthropic后端拿到的是带fingerprints(指纹)的请求。理论上Anthropic后端可以解析这行字符串,反推出用户用的代理类型、所属时区、是否命中AI实验室关键词,再决定是限流、封号还是放行。甚至可以修改系统提示,做间谍或破坏行为。
又是出宪法,又是大谈特谈AI威胁,总是用安全至上标榜自己的Anthropic,做出这种偷偷摸摸的行为,着实让人震惊。
GitHub上有人复现了2.1.193、2.1.195、2.1.196三个版本,结论一致。
Reddit上更早的帖子提到从2.1.91版本开始就有检测逻辑,Claude Code里这套隐写术至少跑了3个月了。
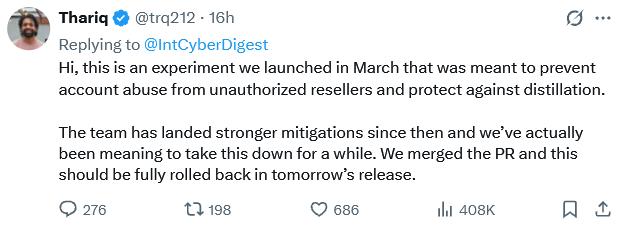
Anthropic技术团队成员Thariq(@trq212)在X上回应,代码会在第二天的release里rollback(回滚)。
Anthropic想做反滥用完全可以理解,反蒸馏、反灰色转卖、反制裁规避都是正当理由,但实现方式有问题。
把分类信号藏进不可见的Unicode标点里,等于把trust model(信任模型)从这工具发我预期的数据变成了这工具可能在内容里藏我看不到的信号。对一个能读仓库、跑命令、推commit的工具来说,这是很严重的边界问题。
更关键的质疑是,所有其他privacy claim(隐私声明)的可信度都被拉低了。用户有理由问,client里还有什么别的隐藏检查,这些行为有没有写在文档里,release notes里提过没有。答案是没有。
把检测逻辑放进system prompt里、用不可见Unicode字符编码、用XOR加密域名列表,做法和正当理由不匹配。开发者把仓库、shell、git权限交给Claude Code,前提是binary本身值得信任。
Anthropic自己的文档里写了Claude Code的权限模型,read-only文件操作不需要批准,Bash命令和文件修改可以批准或拒绝,公司还专门发过工程博客讨论approval fatigue(批准疲劳)问题,承认大多数用户对权限提示都是无脑点yes。
一个能删远程git分支、能上传GitHub token、能对着生产数据库跑migration的工具,client端就不能藏东西。
当工具开始悄悄编码路由元数据到提示词里,用户有理由问还有什么别的隐藏行为,这些行为有没有文档,答案是没有。
Trust is the product(信任本身就是产品),对coding agent来说尤其如此。
参考资料:
https://www.anthropic.com/news/claude-sonnet-5
https://www.anthropic.com/news/redeploying-fable-5
https://thereallo.dev/blog/claude-code-prompt-steganography
https://www.internationalcyberdigest.com/claude-code-accused-of-hiding-china-proxy-fingerprints-inside-system-prompts/
https://www.reddit.com/r/ClaudeAI/comments/1ujila1/anthropic_embedded_spyware_in_claude_code_and