全网狂欢!Claude Code源代码突发泄露,已被疯狂fork开源!
王炸Claude Mythos余热还没散去,Anthropic又整了这么一出...
就在刚刚,一位大佬Chaofan Shou突然爆料。
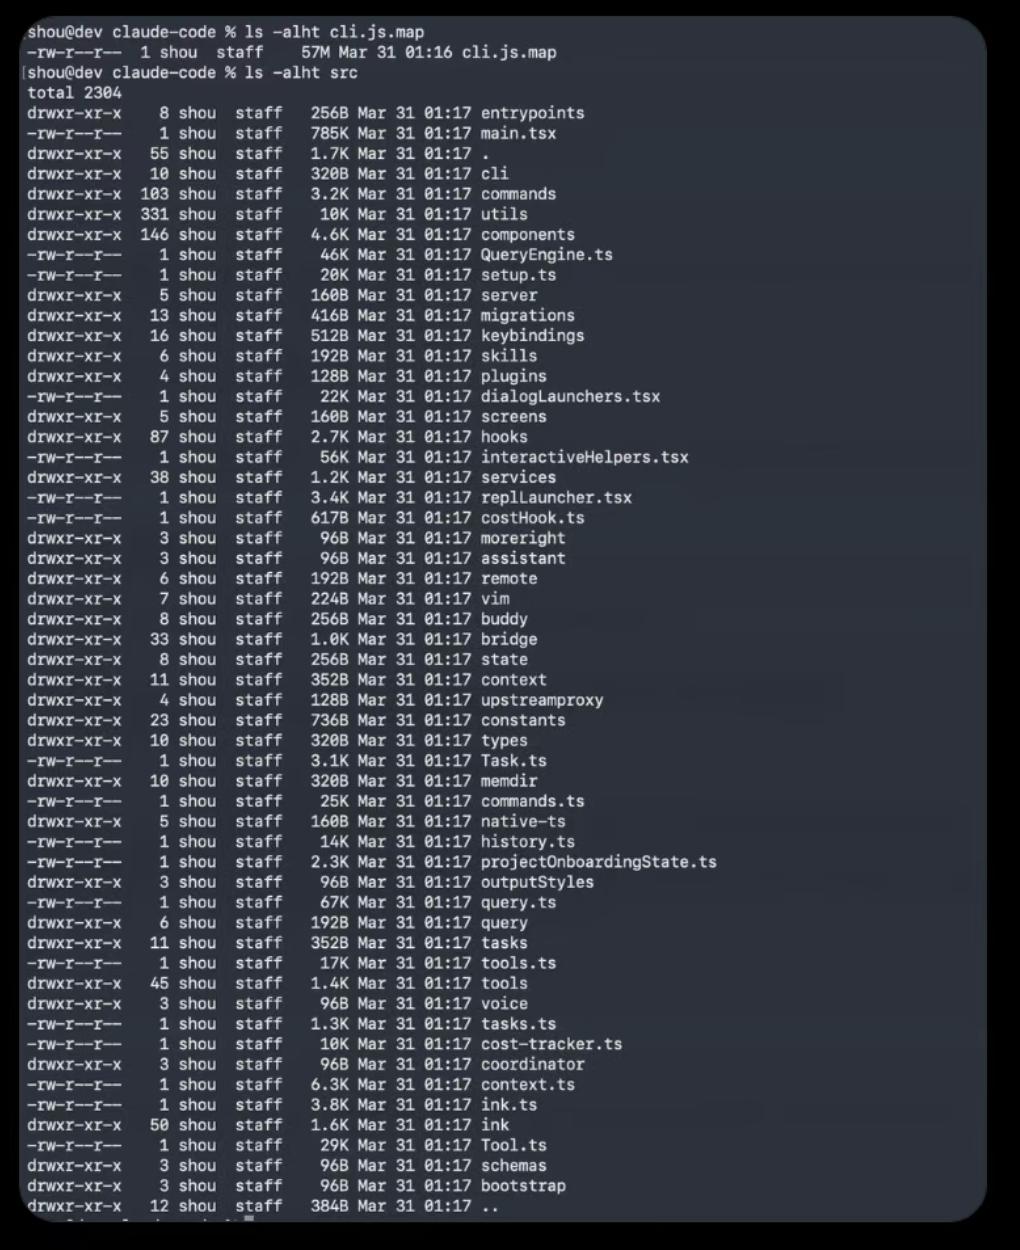
Claude Code 是 Anthropic 面向软件工程的智能体 CLI 工具——一个基于终端的交互界面,能够将大语言模型直接连接到你的代码库、Shell 和开发工作流中。本仓库是 Claude Codesrc/目录的镜像源码快照,于 2026 年 3 月 31 日因 npm 分发包中的 source map 泄露而公开。
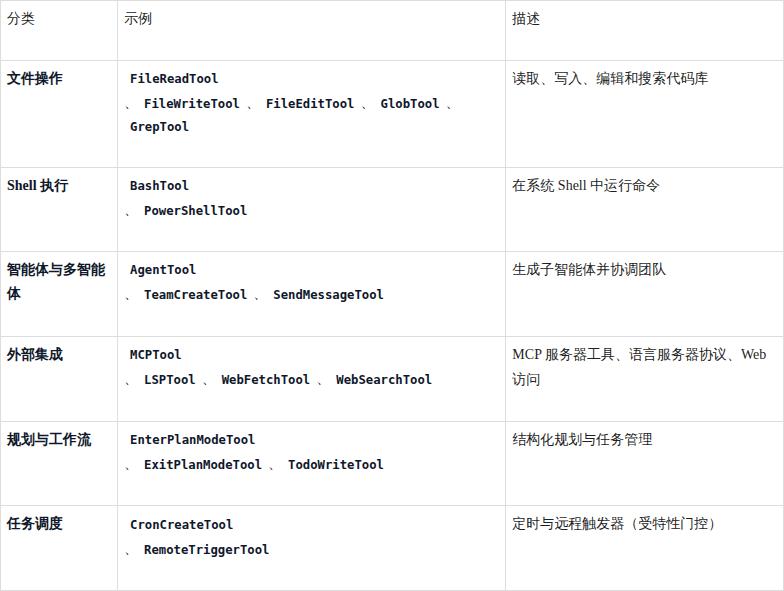
Claude 能够调用的每一项能力都被建模为一个Tool——一个包含输入模式(基于 Zod 校验的 JSON Schema)、权限检查和执行逻辑的独立模块。buildTool()辅助函数为isEnabled、isReadOnly和isConcurrencySafe等可选方法填充了合理的默认值。
工具在tools.ts中注册,并根据当前的权限上下文进行过滤。下表展示了主要分类:
2026 年 3 月 31 日,AI 领域爆出重磅消息 ——Anthropic 旗下核心终端开发工具Claude Code源代码疑似通过 npm 注册表的 sourcemap 文件意外泄露,完整代码包被公开下载并上传至 GitHub 仓库,引发技术圈全网狂欢,相关仓库短时间内被开发者疯狂 fork,成为开源社区焦点事件。
此次泄露的代码并非官方主动开源,而是技术人员从 Claude Code 的 npm 发布包中提取还原,其背后是一个完整的产品级 agent runtime(代理运行时)体系,远超外界对「简单 CLI 工具」的认知。
泄露始末:从 sourcemap 中还原的完整代码库
本次 Claude Code 源码泄露并非传统意义上的核心代码库被盗,而是由 Web3 安全和分析公司 FuzzLand 的实习研究员 Chaofan Shou 率先发现:Anthropic 发布在 npm 上的@anthropic-ai/claude-code@2.1.88包中,包含了完整的cli.js.map源映射文件,其中的sourcesContent字段存储了大量未编译的源码信息。
技术人员通过编写extract-sources.js脚本,从 sourcemap 中成功还原出完整源码并整理为可研究的仓库,该仓库包含三大核心部分:
package/:原始 npm 发布产物与 sourcemap 源映射文件;
restored-src/:从 sourcemap 中还原的核心源码,是本次分析和 fork 的核心对象;
extract-sources.js:实现源码还原的核心脚本。
目前相关代码仓库已在 GitHub 公开,无证据显示该行为获得 Anthropic 官方授权,Anthropic 尚未就此次疑似泄露事件作出公开回应,而开发者对该仓库的 fork 行为仍在持续发酵。
颠覆认知:这不是 CLI 工具,而是完整的 Agent Runtime 平台
外界此前一直将 Claude Code 视为「Anthropic 推出的终端 AI 开发 CLI 工具」,但从还原的源码架构来看,这一认知被彻底颠覆 ——CLI 只是其入口形式,核心是一个可裁剪、消息驱动的 Claude agent runtime 平台,具备企业级产品的完整能力体系,代码规模远超普通开源项目:
还原后总文件数达 4471 个,核心src目录下有 1884 个 ts/tsx 源码文件;
包含 35 个一级源码子目录、86 个内置命令、42 个核心工具、20 个一级服务模块;
整合了命令行编排、终端 UI、会话管理、API 调用、工具调度、扩展体系、远程协作等八大核心能力。
其核心设计并非传统 CLI 的「子命令树」,而是围绕消息驱动的 agent loop、统一工具执行系统、多层扩展体系构建,能支持交互式终端、无头模式、远程会话、SDK 调用等多种运行形态,甚至原生支持子代理协作、后台任务、团队模式,接近「多代理协作操作系统」的设计高度。
核心架构:六大核心主线构筑完整运行时
还原的源码展现了 Claude Code 极其精巧的分层架构,所有功能最终收敛到 ** 消息、query loop、工具运行时、transcript(会话日志)** 四大核心抽象,而掌握以下六大主线,就能理解其核心设计:
1. 启动与模式分发:极致优化的冷启动体验
以entrypoints/cli.tsx和main.tsx为核心,做了大量工业级启动优化:先处理--version等快速路径,通过动态 import 延后加载大模块,并行加载命令、工具、MCP 配置,将「参数解析」与「工作区落地」解耦,最大限度降低冷启动成本,是成熟 CLI 产品才有的优化强度。
2. Query Loop:AI 交互的核心执行引擎
以QueryEngine.ts和query.ts为核心,构建了多轮 agent orchestration loop(代理编排循环),并非简单的「用户提问 - 模型回答」:会自动组装系统提示词、处理上下文压缩、发起流式 API 请求,当检测到模型输出tool_use时,自动调度工具执行并回填结果,直到生成最终答案,还支持预算控制、恢复重试、结构化输出。
3. Tool Runtime:产品核心能力层
Tool.ts定义了统一的工具协议,让每个工具成为「执行逻辑 + 安全边界 + 模型描述 + UI 呈现 + 持久化语义」的统一对象,而非简单函数。内置 42 个核心工具,包括 BashTool、FileEditTool、AgentTool 等,其中 AgentTool 可启动隔离的子代理,支持后台执行和团队协作,是系统能力的上限。
4. 四层扩展体系:从单一工具到开放平台
Claude Code 并非封闭工具,而是设计了四层并行的扩展体系,让外部能力可无缝接入,这也是其能成为「平台」的关键:
命令扩展:聚合内建、插件、MCP 等多来源斜杠命令;
Skill 扩展:基于 Markdown 的动态 prompt 扩展,可根据文件路径上下文自动激活;
MCP 扩展:外部能力接入层,将第三方工具、资源转化为系统内部统一对象;
插件扩展:可提供命令、技能、代理、LSP 服务等完整能力包,是最大的分发单位。
5. 持久化与上下文压缩:长期会话的核心支撑
专门设计了独立的持久化和压缩子系统,不仅保存对话文本,还持久化会话日志、代理元数据、文件历史快照等,通过微压缩、自动压缩、上下文折叠等六层治理策略,在保留工作能力的前提下,将长会话重写成可执行的短状态,实现会话的恢复、压缩、审计和跨环境延续。
6. 远程与 Bridge:分布式运行能力
原生支持远程会话和 Remote Control 两大远程能力,本地 CLI 可作为远端代理的控制器,也可将本地机器作为「可被远端网页接入的执行环境」,通过 WebSocket+HTTP 实现跨端通信,让 Claude Code 从单机工具升级为「本地 UI + 远端代理 + 本地桥接」的分布式系统。
开源狂欢背后:开发者看到的无限可能
此次 Claude Code 源码泄露引发开发者疯狂 fork,核心原因在于这套代码并非「实验室原型」,而是经过产品化验证的完整 agent runtime 实现,为开发者提供了三大核心价值:
学习顶级 AI 代理设计:首次公开了 Anthropic 在 agent loop、工具调度、上下文管理等方面的工业级实现,包含大量 prompt 缓存优化、权限控制、流式事件处理的最佳实践;
二次开发与定制:源码为可裁剪的「能力超集」,通过feature gate等条件分支可轻松屏蔽非核心功能,开发者可基于此定制专属的终端 AI 代理、私有化部署,或对接自有大模型;
扩展生态构建:其 MCP 和插件体系的开放设计,让开发者可基于现有架构接入更多外部工具、服务,打造基于 Claude Code 的生态体系。
同时,还原的源码中还包含大量 TODO 注释和未公开功能提示,让开发者对 Claude Code 的未来规划充满想象,这也成为推动仓库被疯狂 fork 的重要原因。
未知的后续:Anthropic 的应对与开源社区的博弈
截至目前,Anthropic 尚未对此次源码泄露事件作出任何公开回应,而此次泄露的代码也存在明确的「非官方开源」属性,后续可能面临仓库被下架、法律追责等风险。但从技术角度来看,此次泄露已让 Claude Code 的核心设计实现彻底公开,即便官方采取维权措施,已被大量 fork 的代码也难以彻底收回。
对于开源社区而言,此次事件也引发了关于「sourcemap 安全」「npm 包发布规范」的讨论:sourcemap 作为前端调试工具,本应仅用于开发阶段,而 Anthropic 将包含完整源码的 sourcemap 随正式包发布,成为此次泄露的核心诱因,也为其他科技公司敲响了代码发布的安全警钟。
无论后续 Anthropic 采取何种应对措施,此次 Claude Code 源码泄露都已成为 AI 开发领域的重要事件 —— 它让开发者首次触达顶级大模型厂商的 agent runtime 核心实现,也为 AI 代理工具的开源和创新发展提供了全新的参考蓝本,而这场由「意外泄露」引发的开源狂欢,也将推动终端 AI 开发工具的生态进入新的阶段。
举报/反馈
对本文内容有合作意向?
我们将在 1 个工作日内与您联系